Защита инфраструктуры Anthropic, корпоративный агент Gemini и операции влияния
Дата выпуска:
В выпуске — программа Anthropic для защиты критической инфраструктуры и открытого кода, анонс рабочего агента Google Cloud и отчёт OpenAI о двух заблокированных операциях влияния. У этих событий разный статус: сканер уже предлагается подключившимся проектам, доступность агента не уточнена, а меры против операций влияния описаны в отчёте, но не выпущены как защитный продукт.
Выпуск может включать ранее опубликованные важные события.
Anthropic представила Cyber Mission: защита промышленных систем и сканирование открытого кода
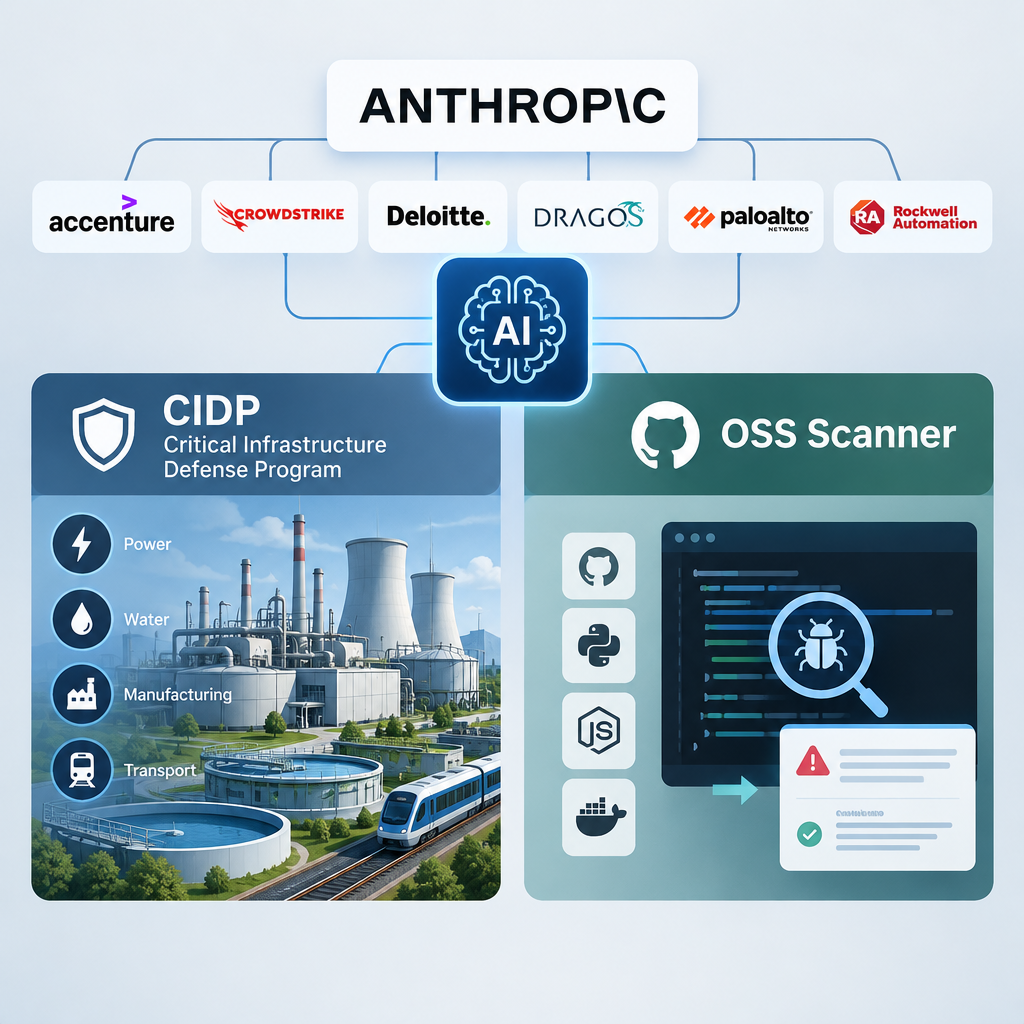
Anthropic объявила Cyber Mission — долгосрочную инициативу в сфере киберзащиты. Её первые направления — Critical Infrastructure Defense Program (CIDP) и OSS Scanner. CIDP объединяет модели Claude, инженеров на объектах и исследования угроз для поставщиков, которым операторы доверяют защиту промышленного оборудования и сетей. OSS Scanner бесплатно проводит периодические проверки подключившихся проектов с открытым кодом. В отчёте есть описание возможной эксплуатации ошибки и предлагаемое исправление, если модель смогла его подготовить.
Ключевые факты
CIDP ориентирована на поставщиков защиты операционных технологий — оборудования, программ управления и сетей электроснабжения, водоснабжения, производства и транспорта.
Anthropic назвала среди партнёров CIDP Accenture, CrowdStrike, Deloitte, Dragos, Palo Alto Networks и Rockwell Automation. По её сообщению, часть партнёров уже работает с Claude над уязвимостями; первый этап ограничен небольшой группой поставщиков.
OSS Scanner подключается по выбору проекта и бесплатно направляет ему отчёты, созданные моделью без предварительной проверки человеком со стороны Anthropic.
Anthropic ожидает, что доля верных находок сканера превысит 90%. Это прогноз компании, а не опубликованный результат измерения; она предупреждает, в частности, об ошибочной оценке серьёзности уязвимости.
Объективно о важном
Проектам с небольшими командами регулярный поиск ошибок может дать больше материала для проверки. Но получение отчёта не означает, что уязвимость подтверждена или исправление безопасно. Для промышленных систем разница особенно важна: оборудование нередко нельзя остановить ради обновления, а неудачное изменение способно нарушить его работу. Практическая польза зависит от проверки находок и возможности применить исправления без ущерба для системы.
Бизнес-процессы
Управление уязвимостями критической инфраструктуры — Поставщик защиты может использовать Claude при поиске и проработке слабых мест вместе с оператором; решение об изменении работающей системы остаётся у специалистов.
Сопровождение открытого кода — Подключившаяся команда получает периодические отчёты и может быстрее переходить к проверке находок, если у неё есть ресурсы на их разбор.
Возможности автоматизации
Периодическое сканирование проекта с открытым кодом: Модель готовит первоначальное описание находки, пример её эксплуатации и, при наличии, вариант исправления. Сопровождающие проверяют ошибку, приоритет и патч до его выпуска. Условия: Проект должен подключиться к OSS Scanner; сервис предназначен для команд, способных разбирать поступающие находки.; Отчёты отправляются без проверки человеком со стороны Anthropic и могут содержать неточности.
Помощь поставщикам защиты операционных технологий: Модели могут помогать искать слабые места и готовить варианты устранения. Anthropic сообщает о текущей работе некоторых партнёров, но не приводит измеренного эффекта для операторов. Условия: CIDP начинает работу с небольшой группой поставщиков.; Изменения промышленного оборудования требуют отдельной проверки надёжности и безопасного времени для установки.
Влияние на ручную работу
Периодическое сканирование автоматизирует поиск возможных ошибок, но разбор отчётов и решение об исправлении остаются за людьми. Ускорение проверки и подготовки патчей Anthropic обозначает как направление дальнейшей работы; измерений экономии ручного труда не приводит.
Ограничения и риски
Ожидаемая точность выше 90% не гарантирует правильность отдельного отчёта или предложенного исправления.
Поток непроверенных находок может перегрузить сопровождающих открытый проект.
Для действующих промышленных систем даже подтверждённый патч не всегда можно быстро или безопасно установить.
Google Cloud представила Gemini agent для задач в корпоративных системах
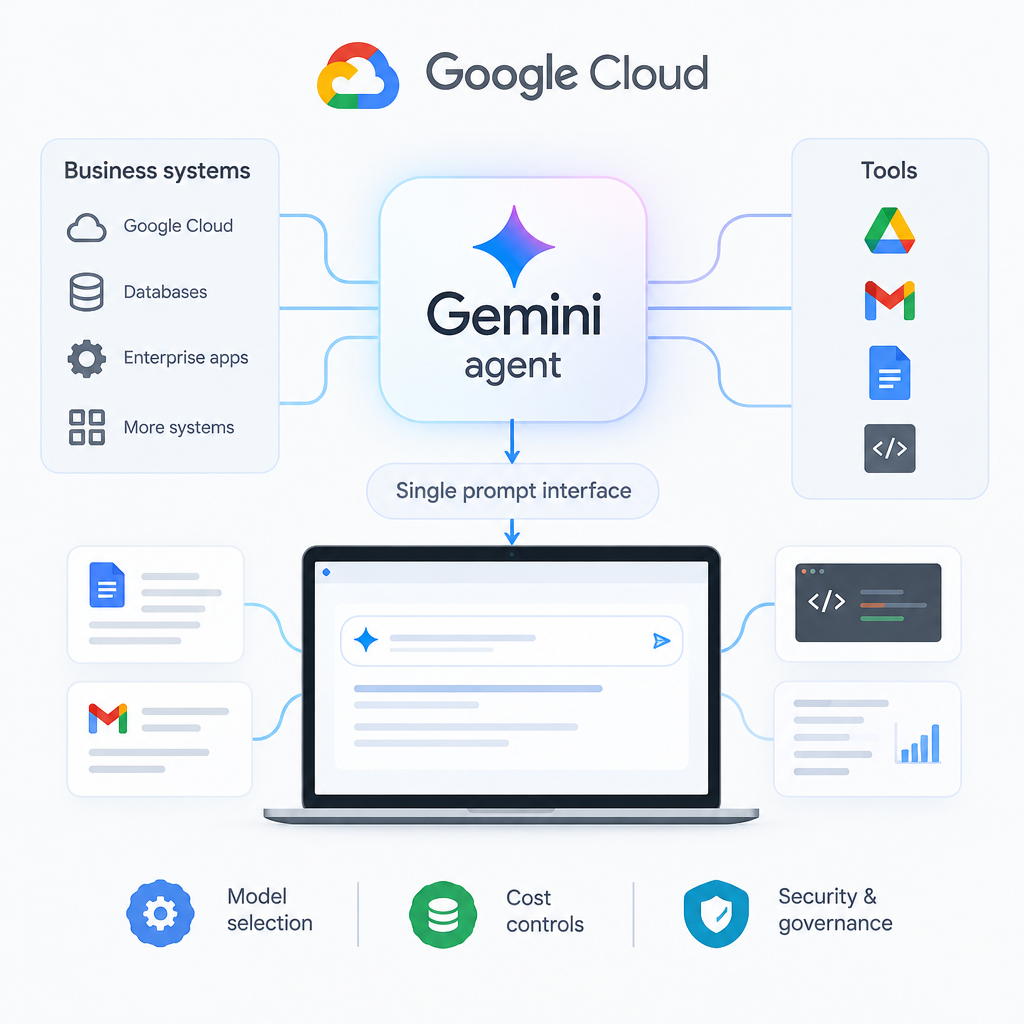
На Gemini at Work 2026 Google Cloud представила Gemini agent как единый интерфейс для рабочих запросов. По описанию компании, агент планирует выполнение задачи, использует инструменты и подключается к бизнес-системам клиентов Google Cloud. Результат предполагается возвращать в привычных рабочих средах: документах, почте и инструментах разработчика. Компания также заявляет выбор модели под задачу, контроль затрат и корпоративные средства безопасности и управления. Анонс не объясняет, кому и когда агент будет доступен.
Ключевые факты
Google Cloud объявила о Gemini agent на мероприятии Gemini at Work 2026.
По заявлению Google Cloud, агент использует контекст организации, инструменты и подключённые бизнес-системы, чтобы выполнять задачи из одного окна запроса.
Google Cloud заявляет возможность выбора модели для задачи, встроенный контроль затрат, средства безопасности, администрирования и корпоративного управления, но не приводит измерений их работы.
Объективно о важном
Если заявленные подключения и права настроены, один запрос потенциально может объединить поиск сведений, подготовку текста и действия в нескольких приложениях. Но единое окно не снимает вопроса, какие данные агент вправе читать и какие действия — выполнять. Из краткого анонса нельзя оценить ни охват интеграций, ни качество результатов, ни трудозатраты на внедрение. Для значимых операций потребуется отдельно определить границы доступа и порядок проверки результата.
Бизнес-процессы
Работа с документами и знаниями — Агент, по заявлению Google Cloud, может использовать корпоративный контекст для ответов на вопросы и подготовки материалов; корректность ответов нужно проверять.
Задачи между приложениями — Подключение систем потенциально уменьшит ручное переключение между ними, если нужные интеграции и разрешения действительно доступны.
Разработка ПО — Компания называет среды разработчика среди мест, где агент возвращает результат, но не описывает проверенные сценарии работы с кодом.
Возможности автоматизации
Выполнение многошагового запроса в документах, почте и подключённых системах: Заявленный агент может составить план, вызвать инструменты и вернуть итог в рабочем приложении. Это описание предполагаемого процесса, а не подтверждение его эффективности у клиентов. Условия: Анонс не уточняет доступность, условия подключения и перечень поддерживаемых систем.; Организации нужно ограничить права доступа и действий агента, а для значимых операций предусмотреть проверку человеком.
Влияние на ручную работу
Планирование и вызов инструментов могут уменьшить число ручных переходов между системами. Публикация не содержит данных о внедрениях, сэкономленном времени или доле задач, которые агент завершает без исправлений.
Ограничения и риски
Не раскрыты доступность, цена, поддерживаемые интеграции и технические ограничения.
Описание возможностей исходит от Google Cloud; независимых измерений в анонсе нет.
Доступ к корпоративному контексту и право действовать в системах следует настраивать раздельно: заявленные средства управления сами по себе не подтверждают безопасность конкретного процесса.
OpenAI описала блокировку операций влияния из России и Ирана
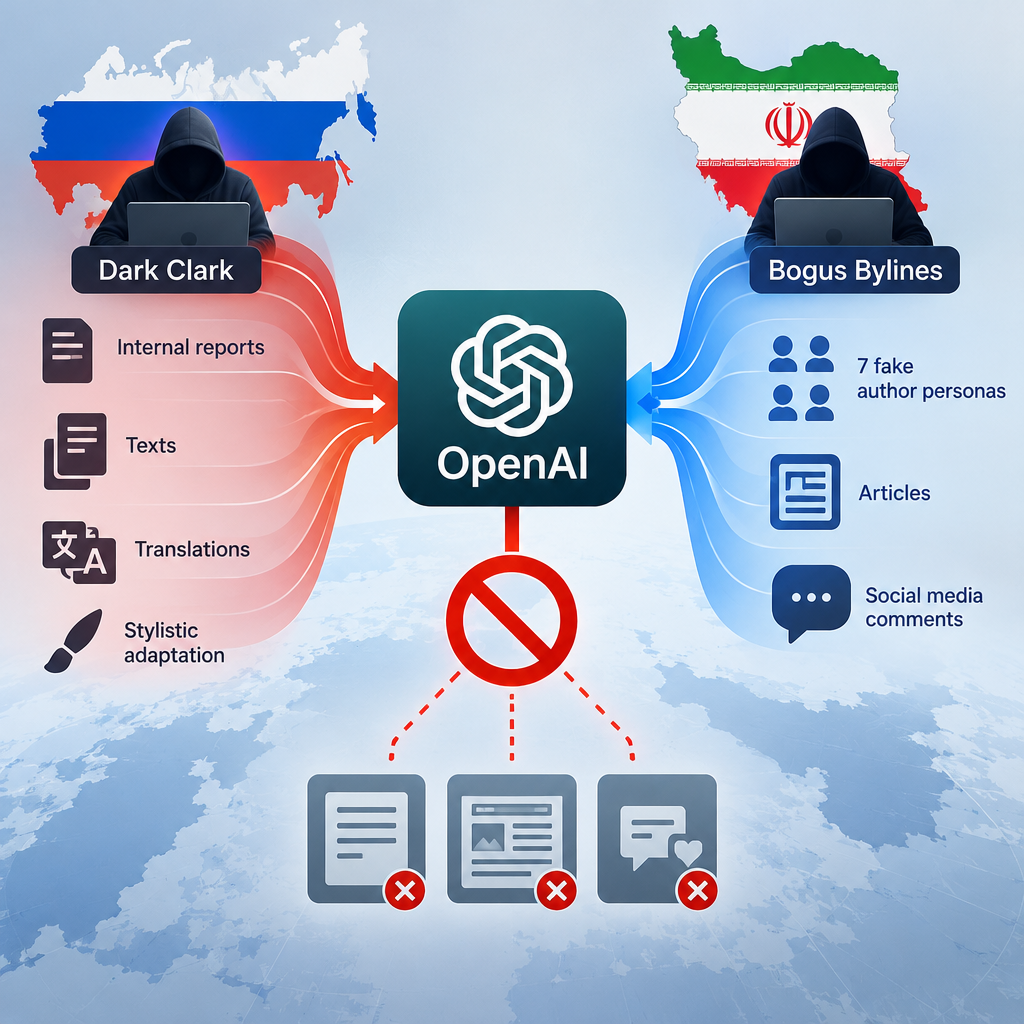
OpenAI сообщила, что заблокировала две операции влияния, использовавшие её модели наряду с обычными способами подготовки и распространения материалов. В российской операции Dark Clark фигурировал подставной исследовательский центр в Латинской Америке. Иранская операция Bogus Bylines использовала семь вымышленных авторских профилей для предложения статей онлайн-изданиям, а также готовила комментарии для соцсетей. Это отчёт об использовании моделей злоумышленниками, а не анонс инструмента для автоматического распознавания таких операций.
Ключевые факты
OpenAI сообщила о блокировке групп аккаунтов, связанных с операциями из России и Ирана, и о передаче сведений по обоим случаям компетентным органам.
По данным OpenAI, российские операторы чаще всего использовали ChatGPT для внутренних отчётов. Модель также помогала им с отдельными текстами, переводом и стилистической адаптацией подделок.
OpenAI оценила потенциальный охват российской операции категорией 5 по шестибалльной шкале Breakout Scale, а публикации иранской операции под ложными именами — категорией 4. Это не измерение числа людей, изменивших своё мнение.
OpenAI нашла почти 100 опубликованных или перепечатанных статей под именами, связанными с иранской операцией, примерно в дюжине онлайн-изданий. Найденные комментарии в соцсетях, по её оценке, не получили заметного отклика.
Объективно о важном
В этих случаях риск заключался не только в создании текстов с помощью ИИ. Подставные авторы и организации помогали подать материалы как независимые, а редакции становились каналом их распространения. Для команд, принимающих статьи, письма или «официальные» документы, полезнее проверять личность отправителя и происхождение материала, чем пытаться угадать, написан ли текст моделью. При этом обнаруженная публикация ещё не доказывает её влияние на аудиторию.
Бизнес-процессы
Редакционная проверка материалов — При поступлении статьи можно проверять личность автора, историю профиля и происхождение текста до решения о публикации.
Корпоративные коммуникации — Письма, документы и предложения от незнакомых организаций стоит сверять с независимыми контактами, особенно если отправитель выдаёт себя за официальное лицо.
Мониторинг угроз — Связи между профилями, ложными организациями и повторяющимися предложениями материалов могут служить поводом для расследования, но не заменяют доказательств.
Возможности автоматизации
Первичный отбор подозрительных авторских предложений и материалов: Как возможный защитный сценарий, инструменты могли бы выделять несоответствия в профилях и повторяющиеся признаки подачи, после чего сотрудник проверял бы происхождение материала. OpenAI не сообщает о выпуске или испытаниях такого инструмента. Условия: Автоматический сигнал не устанавливает ни ложность текста, ни личность его автора.; Решение о публикации или блокировке требует проверки человеком и дополнительных свидетельств.
Влияние на ручную работу
Отчёт показывает приёмы операторов, но не оценивает защитный процесс автоматической проверки входящих материалов. Данных о сокращении ручной работы редакций или аналитиков нет.
Ограничения и риски
OpenAI не смогла подтвердить все утверждения операторов из их внутренних отчётов; некоторые приписывали себе чужие результаты.
Оценка охвата по шкале Breakout Scale не равна доказанному воздействию на аудиторию; отклик на обнаруженные комментарии иранской операции был невелик.
Использование ИИ при подготовке текста само по себе не делает текст ложным или частью операции влияния.
Подставные профили и применение VPN осложняют проверку происхождения; отдельный признак не должен служить основанием для обвинения.